CIBERSEGURIDAD · CONSULTORÍA E INTEGRACIÓN NIST CSF 2.0 en la práctica: una ruta de ciberseguridad para empresas colombianas Qué es el NIST CSF 2.0, sus 6 funciones núcleo explicadas en lenguaje ejecutivo, y cómo aplicarlo como una ruta práctica de ciberseguridad en empresas y entidades colombianas. 19 de agosto de 2026 • 8 min de lectura EN ESTE ARTÍCULO El punto de partida Qué es el NIST CSF 2.0 Las 6 funciones núcleo Por qué importa en Colombia Cómo aplicarlo Conclusión La mayoría de las empresas no llegan a un incidente de seguridad por falta de herramientas. Llegan por falta de orden: un firewall aquí, un antivirus allá, una política de contraseñas que nadie revisa, un plan de respuesta a incidentes que existe solo en un documento olvidado. Cada pieza por separado parece suficiente. Juntas, no forman una estrategia. La ciberseguridad mejora cuando deja de ser una colección de herramientas y se convierte en una práctica de gobierno, protección y recuperación. Esa es exactamente la lógica detrás del NIST Cybersecurity Framework (CSF) 2.0 — y por qué, cada vez más, organizaciones y consultoras en Colombia lo están usando como hoja de ruta. 01 · EL MARCO Qué es el NIST CSF 2.0 El NIST CSF es un marco de gestión de riesgos de ciberseguridad desarrollado por el Instituto Nacional de Estándares y Tecnología de Estados Unidos (NIST), diseñado para organizaciones de cualquier tamaño y sector — industria, gobierno, academia y organizaciones sin fines de lucro. Es un marco de adopción voluntaria, no una certificación obligatoria, lo que lo hace aplicable independientemente del sector o el país. EL CAMBIO CLAVE EN 2.0 Su versión 2.0, publicada en 2024, introdujo una sexta función núcleo: Gobernar (Govern). Esta función no existía como categoría independiente antes. El cambio refleja algo que la práctica ya venía mostrando: la ciberseguridad no puede sostenerse solo con controles técnicos si no hay una estructura de decisión, roles y responsabilidad detrás de ellos. 02 · LA RUTA Las 6 funciones núcleo: una ruta, no una lista Lo que hace útil al CSF 2.0 no es que enumere buenas prácticas — es que las organiza como una secuencia lógica que cualquier organización puede recorrer, sin importar en qué punto de madurez se encuentre. 01 Gobernar Govern Define la estrategia de ciberseguridad, los roles, las políticas y la supervisión. Es el punto de partida: sin esto, las otras cinco funciones se ejecutan sin dirección ni responsables claros. 02 Identificar Identify Entender qué activos, sistemas, proveedores y riesgos tiene la organización realmente. No se puede proteger lo que no está inventariado. 03 Proteger Protect Implementar las salvaguardas necesarias para reducir la probabilidad de un incidente: control de accesos, cifrado, capacitación y gestión de vulnerabilidades. 04 Detectar Detect Identificar eventos y anomalías de seguridad en el momento en que ocurren, no después. 05 Responder Respond Actuar durante y después de un incidente, con un plan definido en vez de improvisar en tiempo real. 06 Recuperar Recover Restaurar sistemas y servicios tras un incidente, y aplicar lo aprendido para reducir el próximo riesgo. UNA LÓGICA CONTINUA Las seis funciones trabajan juntas. No son un checklist que se marca una vez. Operan de forma continua y simultánea. GOVERN Sostiene y orienta las otras cinco funciones. IDENTIFY Retroalimenta constantemente las decisiones de protección. CICLO CONTINUO Proteger, detectar, responder y recuperar evolucionan con el riesgo. 03 · CONTEXTO COLOMBIANO Por qué importa en el contexto colombiano El CSF 2.0 no reemplaza los marcos normativos que ya rigen a las entidades públicas en Colombia, como el Modelo de Seguridad y Privacidad de la Información (MSPI) de MinTIC, basado en ISO 27001. Los complementa: mientras el MSPI define lineamientos de cumplimiento para el sector público, el CSF 2.0 aporta un lenguaje común y una estructura de gestión de riesgo que funciona igual de bien en el sector privado. LA DIFERENCIA Traducir la ciberseguridad a decisiones de negocio. El valor del CSF 2.0 está también en permitir que la alta dirección pueda entender, priorizar y decidir sobre el riesgo de ciberseguridad — no solo el equipo técnico. Esto es particularmente relevante en organizaciones colombianas que hoy manejan la ciberseguridad como una serie de decisiones aisladas de TI, sin que exista una conversación estructurada a nivel directivo sobre el riesgo real que enfrenta el negocio. 04 · DE LA TEORÍA A LA PRÁCTICA Cómo aplicarlo: una ruta práctica Adoptar el CSF 2.0 no significa implementar las seis funciones a la vez ni empezar de cero. El camino práctico tiene tres pasos: 01 Evaluar Evaluar la madurez actual de la organización frente a cada una de las seis funciones: qué existe, qué es informal y qué no existe. 02 Priorizar Priorizar las brechas según el riesgo real del negocio, no según lo que sea más fácil de implementar primero. 03 Implementar por fases Construir un plan de implementación por fases, empezando típicamente por Gobernar e Identificar, que son la base sobre la que se sostiene todo lo demás. NUESTRO ENFOQUE El punto de partida en ECOMIL En ECOMIL, este es el punto de partida de nuestro trabajo de consultoría e integración en ciberseguridad: no vender herramientas sueltas, sino ayudar a las organizaciones a construir esa ruta completa. Una evaluación de madurez permite convertir el estado actual de la organización en un primer paso concreto y medible. ANTES DE DEFINIR LA TECNOLOGÍA Entender dónde está la organización. Riesgos, activos, responsabilidades, controles existentes y brechas prioritarias. 05 · CONCLUSIÓN Una ruta para ordenar la ciberseguridad El NIST CSF 2.0 no es un estándar más para agregar a la lista de siglas de ciberseguridad. Es un marco que ordena lo que la mayoría de las organizaciones ya tiene disperso — herramientas, políticas, buenas intenciones — en una ruta clara de gobierno, protección y recuperación. ¿Su organización sabe hoy en qué punto de esa ruta se encuentra? EVALUACIÓN DE CIBERSEGURIDAD Conozca el nivel de madurez de su organización. En ECOMIL ayudamos a evaluar la madurez de ciberseguridad de su organización frente a las seis funciones
Cómo conectar de forma segura varias sedes de una empresa en Colombia
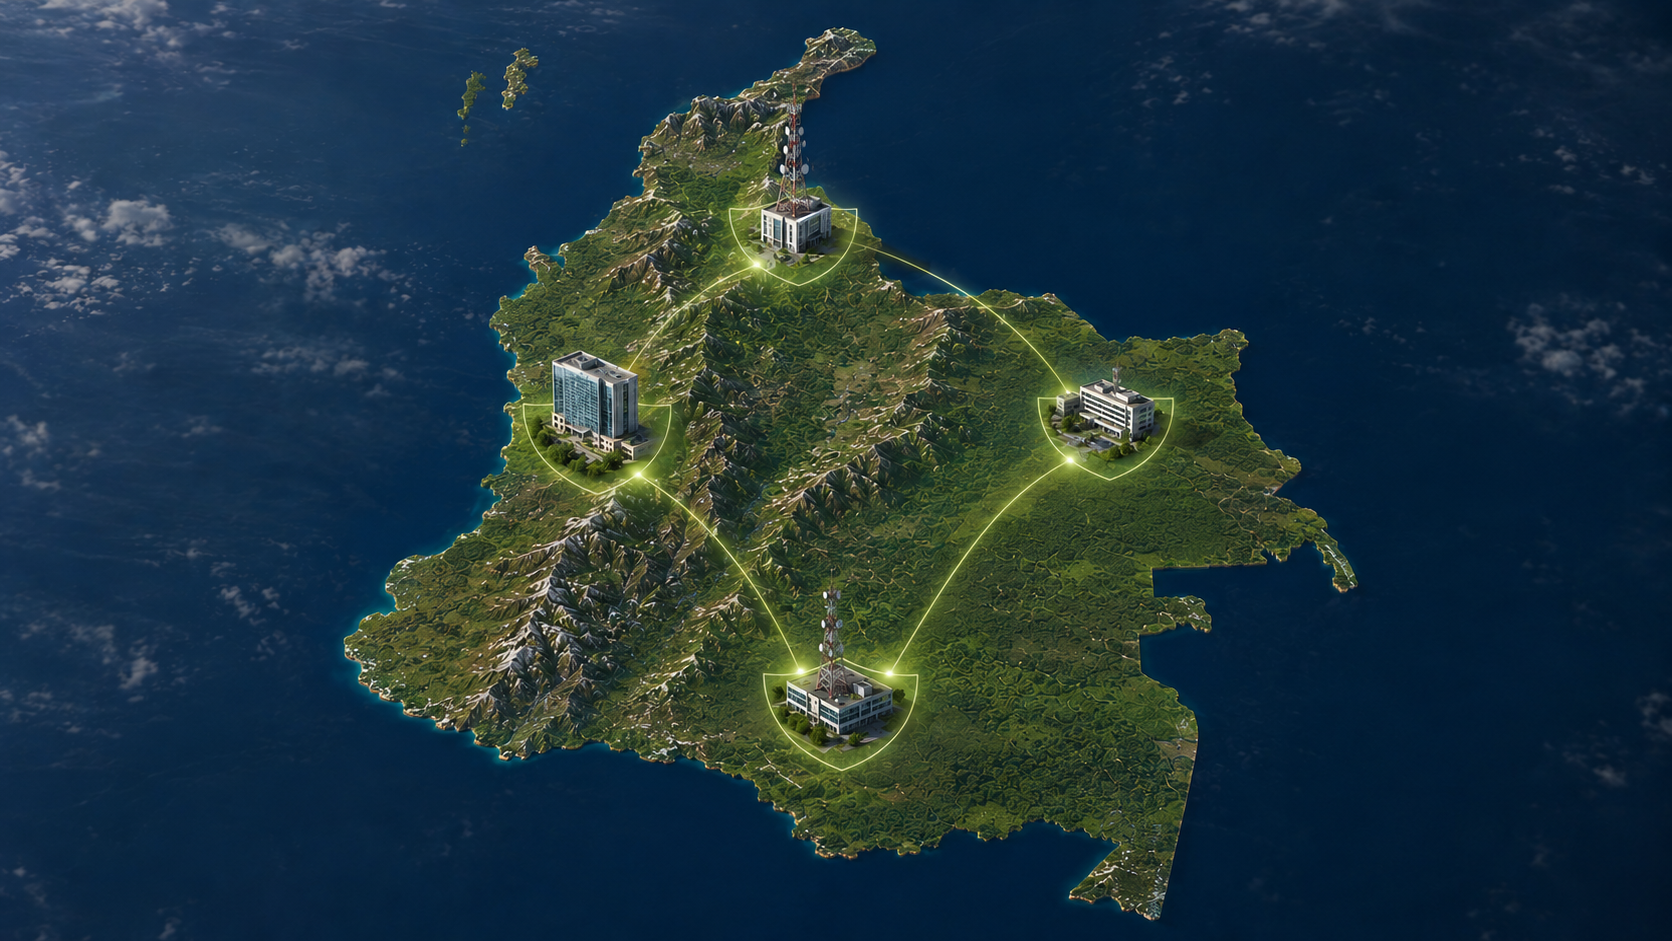
← Volver al blog Infraestructura y conectividad Cómo conectar de forma segura varias sedes de una empresa en Colombia Por qué crecer sin una red preparada convierte cada nueva sede en un riesgo y qué arquitectura permite evitarlo. ECOMIL • 27 de julio de 2026 • 6 min de lectura Abrir una nueva sede suele parecer una decisión operativa: más espacio, más cercanía con el cliente y más capacidad. Pero si la red no está preparada para recibirla, esa misma sede puede convertirse en un nuevo punto de riesgo para toda la organización. A medida que una empresa crece, también crece la necesidad de conectar oficinas, bodegas, plantas, puntos de venta o centros operativos en distintas ciudades. Al principio el reto parece sencillo: que todos accedan a las mismas aplicaciones, archivos y sistemas corporativos. Sin embargo, conectar varias sedes sin una arquitectura adecuada suele traducirse en lentitud, duplicidad de información, accesos inseguros y mayores riesgos de ciberseguridad. Idea clave El verdadero objetivo no es únicamente conectar sedes, sino lograr que toda la organización opere como una sola red segura, controlada y preparada para crecer. Por eso la conectividad entre sedes debe diseñarse con criterios de seguridad, disponibilidad, rendimiento y administración centralizada, y no como una solución que se arma sobre la marcha. Cuando cada sede funciona como una isla Una sede principal en Bogotá, una bodega en Medellín, una oficina comercial en Cali o un punto de operación en Ibagué pueden pertenecer a la misma empresa y, sin embargo, operar de forma aislada si no existe una red corporativa bien diseñada. Cuando esto ocurre, los equipos buscan salidas rápidas: comparten archivos por canales no autorizados, improvisan accesos remotos o dependen de configuraciones que nadie termina de documentar. Con el tiempo, esas soluciones informales generan cuatro problemas que se refuerzan entre sí: 01 Información dispersa Los archivos y datos quedan distribuidos entre sedes sin un control centralizado. 02 Accesos inseguros Los usuarios se conectan mediante métodos que no cumplen las políticas mínimas de seguridad. 03 Bajo rendimiento Las aplicaciones críticas funcionan con lentitud porque el tráfico no está priorizado. 04 Mayor complejidad TI administra múltiples entornos sin una visión unificada de la red empresarial. Lo más delicado es que estos problemas crecen en silencio. Cuando la organización los nota, la red ya se convirtió en un factor de riesgo operativo y corregirla cuesta mucho más que haberla diseñado bien desde el inicio. La raíz del problema no es únicamente técnica: es que nadie definió, desde el principio, qué debía responder esa red. Conectar sedes no es solo unir puntos en un mapa Muchas empresas creen que conectar oficinas consiste únicamente en habilitar comunicación entre ubicaciones. En realidad, una red corporativa entre sedes debe responder preguntas más importantes: ¿quién puede acceder a la información?, ¿desde dónde se conecta?, ¿qué aplicaciones son críticas? y ¿qué ocurre si una sede pierde conectividad? Estas preguntas marcan la diferencia entre una conexión básica y una arquitectura empresarial segura. Una red bien diseñada protege los datos, controla los accesos, prioriza las aplicaciones críticas y permite que el negocio siga operando incluso cuando una ubicación presenta inconvenientes. Con esas respuestas claras, el primer paso técnico natural es la VPN empresarial. El primer paso: una VPN empresarial bien implementada Para muchas organizaciones, una VPN empresarial es el punto de partida para conectar sedes de forma segura. Esta tecnología crea túneles cifrados entre ubicaciones, protegiendo la información que viaja por internet. Pero no todas las VPN ofrecen el mismo nivel de seguridad. Una implementación deficiente puede convertirse en una puerta de entrada para accesos no autorizados o en un punto de falla para la operación. Antes de darla por segura, vale la pena confirmar que cumpla con: Cifrado adecuado para proteger la información en tránsito. Autenticación robusta que valide usuarios y dispositivos. Políticas de acceso según los roles y necesidades del negocio. Monitoreo de las conexiones activas y de los eventos de seguridad. Segmentación que evite exponer recursos internos innecesariamente. Una VPN bien implementada puede ser suficiente para muchas empresas, pero conviene entenderla como parte de una estrategia más amplia de conectividad y ciberseguridad, no como el destino final. Cuando la empresa crece, la red también debe evolucionar A medida que aumentan las sedes, los usuarios, las aplicaciones y los servicios en la nube, una arquitectura básica puede quedarse corta. Ahí es donde tecnologías como SD-WAN permiten administrar múltiples enlaces, optimizar el tráfico y mejorar la experiencia de los usuarios. Según Fortinet, Secure SD-WAN integra redes y seguridad en una misma plataforma, permitiendo administrar la conectividad de forma centralizada. Mejor uso de los enlaces: aprovecha múltiples conexiones y elige las rutas más eficientes. Optimización de aplicaciones: prioriza servicios críticos como ERP, nube y videoconferencias. Seguridad integrada: ofrece protección avanzada frente a amenazas internas y externas. Administración centralizada: TI gestiona políticas, disponibilidad y rendimiento desde una sola vista. Pero la conectividad, por sí sola, sigue sin resolver la pregunta de fondo: quién debería tener acceso a qué. Esa pregunta la responde la seguridad, no únicamente la red. La seguridad debe acompañar cada conexión Cada nueva sede conectada amplía la superficie de exposición de la organización. Por eso no basta con permitir la comunicación entre oficinas: también hay que controlar quién accede, desde qué dispositivo, hacia qué recurso y bajo qué condiciones. Este enfoque se alinea con Zero Trust, donde ningún usuario, dispositivo o ubicación se considera confiable de forma automática. El NIST SP 800-207 plantea que esta arquitectura elimina la confianza implícita basada únicamente en la ubicación de red y promueve la verificación continua de usuarios, dispositivos y recursos. Una red realmente segura No se basa únicamente en conectar. Se basa en verificar, controlar, monitorear y proteger cada acceso. La diferencia entre tener sedes conectadas y tener una red empresarial segura Red improvisada Resuelve necesidades inmediatas, pero aumenta su complejidad con el tiempo. Red empresarial segura Se diseña para crecer, monitorearse y protegerse desde el inicio. Conexión básica Permite que los usuarios accedan a los recursos. Arquitectura adecuada Controla, verifica